La mayoría de las organizaciones compran tecnología antes de tener una estrategia. Un proveedor presenta un caso convincente para una nueva plataforma. Un competidor parece estar usando cierta herramienta. Un defensor interno impulsa un sistema que usó en una empresa anterior. La compra se aprueba, comienza la implementación, y seis meses después la organización tiene una nueva pieza de infraestructura que no encaja del todo con la forma en que realmente opera el negocio.
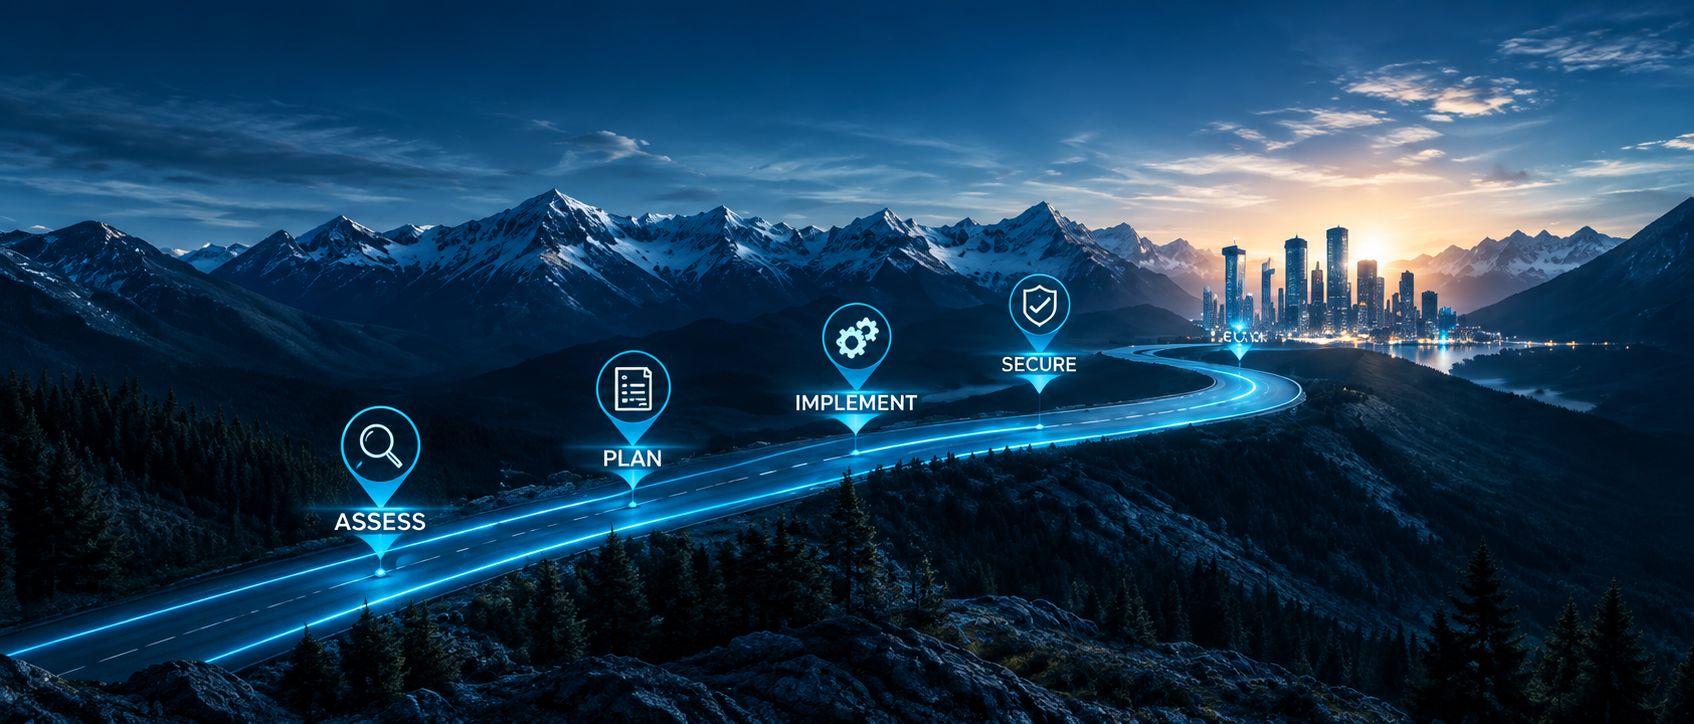
La consultoría en estrategia de TI invierte esa secuencia. Comienza con el negocio, sus objetivos, sus restricciones, su entorno competitivo, sus obligaciones regulatorias y trabaja hacia atrás hasta llegar a las decisiones tecnológicas que realmente respaldan esas cosas. El resultado no es una lista de productos. Es una hoja de ruta: un plan documentado y priorizado sobre cómo se adquirirá, desplegará y gestionará la tecnología durante un horizonte definido para producir resultados de negocio específicos.
Esta guía explica qué es la consultoría en estrategia de TI, cómo se diferencia de servicios afines, cómo se ve el proceso de un contrato de servicios, y cómo evaluar si es la inversión correcta para su organización en este momento.
La consultoría en estrategia de TI es un servicio profesional en el que un asesor externo evalúa el entorno tecnológico actual de una organización, comprende sus objetivos de negocio, y produce un plan estructurado, típicamente llamado hoja de ruta tecnológica, que define cómo deben secuenciarse las inversiones y decisiones de TI durante el próximo uno a cinco años para avanzar esos objetivos.
La palabra “estrategia” cumple una función importante en esa definición. Estrategia implica priorización bajo restricción: una elección deliberada sobre qué hacer, qué postergar y qué dejar de hacer, dado un tiempo y presupuesto limitados. Una estrategia de TI no es una lista de deseos de actualizaciones tecnológicas. Es un plan con una justificación, una secuencia, y una conexión con resultados de negocio que se puede presentar a una junta directiva o a un equipo de liderazgo en un lenguaje que no requiere formación técnica para evaluarlo.
La consultoría general de TI típicamente aborda problemas técnicos específicos: seleccionar e implementar una nueva plataforma de software, migrar infraestructura a la nube, diseñar una arquitectura de red, o resolver un incidente de seguridad. Estos contratos de servicio están estrictamente delimitados en torno a entregar un resultado técnico concreto. El consultor aporta experiencia en un dominio tecnológico particular y la aplica a un problema específico que el cliente ya identificó.
Los servicios de TI gestionados son un modelo operativo continuo en el que un proveedor externo asume la responsabilidad de la gestión diaria del entorno de TI de una organización: monitoreando sistemas, aplicando parches, gestionando solicitudes de mesa de ayuda, manteniendo respaldos, y respondiendo a incidentes. El enfoque está en mantener el entorno actual funcionando de forma confiable y segura.
La consultoría en estrategia de TI opera en un nivel diferente. En lugar de resolver un problema técnico específico o gestionar operaciones existentes, responde si la organización está construyendo e invirtiendo en el entorno tecnológico correcto para hacia dónde va el negocio. Un proveedor de TI gestionado mantiene las luces encendidas. Un consultor de estrategia de TI pregunta si usted está construyendo el edificio correcto.
Las operaciones de TI cubren todo lo necesario para mantener los sistemas existentes disponibles, con buen desempeño y seguros: parcheo, monitoreo, gestión de respaldos, soporte de mesa de ayuda, gestión de proveedores para contratos existentes, y respuesta a incidentes. Las operaciones están enfocadas en el presente. Su medida de éxito es el tiempo de actividad, el tiempo de resolución, y la ausencia de incidentes.
La estrategia de TI está enfocada en el futuro. Se pregunta: ¿hacia dónde va el negocio en los próximos dos a cinco años, y cómo debe verse el entorno tecnológico para respaldar esa dirección? ¿Qué capacidades necesita construir, comprar o retirar la organización? ¿Qué requisitos regulatorios se aproximan? ¿Qué deuda de infraestructura se está acumulando y necesita abordarse antes de que se convierta en una restricción para el crecimiento?
Ambas son necesarias. Las organizaciones que invierten solo en operaciones eventualmente descubren que su entorno tecnológico se ha desalineado del negocio sin que nadie haya decidido que eso fuera aceptable. Las organizaciones que invierten solo en estrategia producen documentos que nunca se conectan con la implementación porque no hay retribución operativa para ejecutarlos. El modelo más efectivo combina operaciones gestionadas continuas con planificación estratégica periódica — idealmente con el mismo proveedor. Así las recomendaciones estratégicas reflejan una imagen precisa del entorno real.
El contrato de servicio comienza con una imagen honesta de dónde está la organización hoy. Eso significa auditar el entorno tecnológico actual: qué hardware está en uso, qué software está licenciado, de qué servicios en la nube depende la organización, cómo fluyen los datos entre sistemas, y dónde están las brechas y redundancias. También significa evaluar la madurez: no solo qué existe, sino qué tan bien se gestiona. Una empresa puede tener tecnología sofisticada y poca disciplina operativa, o infraestructura relativamente simple gestionada con procesos rigurosos. Ambas cosas importan para la estrategia.
La evaluación de madurez típicamente cubre la postura de seguridad, la preparación para recuperación ante desastres, los términos de contratos de proveedores y sus plazos de renovación, el cumplimiento de licencias, y qué sistemas actuales están documentados y son comprendidos por las personas responsables de ellos.
El valor estratégico de un contrato de servicio de TI es directamente proporcional a qué tan profundamente el consultor entiende el negocio. Eso requiere conversaciones con el liderazgo, no solo con el equipo de TI. ¿Hacia dónde planea crecer la empresa? ¿Hay adquisiciones, nuevos mercados, o nuevas líneas de servicio bajo consideración? ¿Cuáles son las restricciones operativas más significativas en este momento — las cosas que están frenando al negocio o creando un riesgo que quita el sueño al liderazgo?
El resultado de este trabajo de alineación es una hoja de ruta tecnológica que conecta inversiones e iniciativas específicas con resultados de negocio específicos. “Migrar el correo a Microsoft 365” se convierte en “migrar el correo a Microsoft 365 para habilitar la colaboración remota segura mientras nos expandimos a dos nuevas ubicaciones de oficina en los próximos 18 meses”. La decisión tecnológica es la misma; la justificación la conecta con algo que el negocio realmente está tratando de lograr.
La mayoría de las organizaciones de cualquier tamaño han acumulado contratos tecnológicos con el tiempo algunos esenciales, algunos redundantes, algunos desalineados con las necesidades actuales. Un consultor de estrategia de TI revisa el panorama de proveedores: qué se está pagando, qué se está usando, qué se superpone con otra cosa en la pila tecnológica, y dónde la consolidación o renegociación produciría ahorros sin reducir capacidad.
La optimización de presupuesto no es solo reducción de costos. Es reasignación, moviendo el gasto de sistemas legados de bajo valor hacia inversiones con un retorno directo. Una empresa que gasta $40,000 al año para mantener un servidor local que un servicio en la nube podría reemplazar por $12,000 al año no solo está pagando de más por infraestructura. Está desviando capital de iniciativas que realmente harían avanzar al negocio.
La estrategia tecnológica está incompleta sin un componente de riesgo. Para las empresas canadienses, eso significa evaluar las obligaciones de cumplimiento bajo PIPEDA y equivalentes provinciales como la Ley 25 de Quebec, requisitos específicos del sector como OSFI B-13 para instituciones financieras o los estándares NCACR para los servicios policiales, y cada vez más los requisitos que fluyen a través de las relaciones de cadena de suministro. Un fabricante de mediano mercado cuyo cliente más grande exige controles de ciberseguridad documentados ahora tiene una obligación de cumplimiento incluso si ninguna regulación se le aplica directamente.
El componente de riesgo y cumplimiento de la estrategia identifica qué obligaciones son vigentes, cuáles se aproximan, y qué inversiones tecnológicas se requieren para satisfacerlas. También aborda la brecha entre los controles documentados y la práctica real: políticas que existen en papel pero no se siguen de forma consistente; sistemas de respaldo que no han sido probados; controles de acceso que se configuraron durante la implementación y nunca se revisaron.
Un modo de fallo es cuando un documento de estrategia tecnológica no se implementa. Las razones por las que las estrategias no logran ejecutarse rara vez son técnicas. Son organizacionales. Las personas se resisten a los cambios que se les imponen. Los departamentos protegen sistemas alrededor de los cuales han construido soluciones alternativas. Los responsables de presupuesto protegen las partidas que entienden. El liderazgo tiene prioridades en competencia.
Un consultor de estrategia de TI experimentado incorpora el trabajo de alineación de partes interesadas en el contrato de servicio en lugar de tratarlo como el problema de otra persona. Eso significa involucrar a las personas correctas en el proceso de descubrimiento, comunicar los hallazgos en un lenguaje que se conecte con las preocupaciones de cada audiencia, y estructurar las recomendaciones de modo que la secuencia de implementación sea manejable, no un requisito de transformación simultánea en todos los sistemas que opera la organización.
Paso 1: Descubrimiento y definición de alcance. El contrato de servicio comienza con una conversación de alcance sobre lo que la organización está tratando de lograr, las restricciones relevantes (presupuesto, plazo, compromisos existentes), y cómo debería verse el entregable. Esta conversación también establece qué partes interesadas necesitan involucrarse y qué acceso necesitará el equipo consultor a los sistemas y la documentación actuales.
Paso 2: Evaluación del estado actual. El equipo consultor realiza una revisión estructurada del entorno de TI actual: inventario de infraestructura, licenciamiento de software, controles de seguridad, contratos de proveedores, calidad de la documentación, y procesos operativos. Esto no es una auditoría de cumplimiento; es un diagnóstico. El objetivo es una imagen precisa y honesta de lo que existe y qué tan bien se gestiona.
Paso 3: Entrevistas de alineación con el negocio. Las entrevistas estructuradas con el liderazgo y las partes interesadas clave establecen el contexto de negocio para la estrategia tecnológica. Estas conversaciones cubren los planes de crecimiento, las presiones competitivas, el entorno regulatorio, los puntos de dolor operativos, y las preguntas relacionadas con tecnología que el liderazgo no ha podido responder con confianza. El resultado es un conjunto de prioridades estratégicas que anclarán la hoja de ruta.
Paso 4: Análisis de brechas. Con una imagen clara del estado actual y las prioridades estratégicas, el equipo consultor identifica las brechas: dónde el entorno actual no alcanza lo que el negocio necesita, dónde el riesgo no está abordado, dónde la inversión está mal asignada, y dónde hay victorias rápidas disponibles. El análisis de brechas es el núcleo analítico del contrato de servicio, el razonamiento que conecta la evaluación con las recomendaciones.
Paso 5: Desarrollo de la hoja de ruta. La hoja de ruta traduce el análisis de brechas en un plan secuenciado. Con base en el impacto de negocio, las iniciativas se priorizan según la complejidad de implementación, las dependencias, y el costo. La hoja de ruta no es un plan de proyecto; no especifica cómo se implementará cada iniciativa. Especifica qué debe hacerse, en qué orden, por qué razón, y a qué costo aproximado, durante un horizonte definido, típicamente de 12 a 36 meses.
Paso 6: Presentación y revisión con las partes interesadas. La hoja de ruta se presenta al liderazgo con el razonamiento detrás de cada recomendación visible. Esto no es una revelación; el trabajo de alineación de partes interesadas realizado en el Paso 3 significa que las recomendaciones no deberían sorprender. La presentación es una oportunidad para validar prioridades, exponer inquietudes, y obtener el respaldo organizacional necesario para pasar del plan a la ejecución.
Paso 7: Soporte para la implementación y gobernanza. El contrato de servicio de estrategia no termina con un documento. Dependiendo del alcance acordado desde el inicio, el soporte de implementación puede incluir supervisión de proyecto para iniciativas específicas, revisiones periódicas de la hoja de ruta a medida que cambia el entorno de negocio, y puntos de control de gobernanza para evaluar el progreso frente al plan y ajustar donde sea necesario. La hoja de ruta es un documento vivo, no un entregable que se archiva y se olvida.
Una hoja de ruta producida a través de un contrato de servicio de estrategia le da a cada inversión una justificación documentada, lo que hace que las conversaciones de presupuesto con el liderazgo y las juntas directivas sean significativamente más productivas. Decisiones de inversión fundamentadas en una justificación de negocio. Las compras de tecnología realizadas sin una estrategia a menudo son difíciles de justificar después del hecho.
Abordar proactivamente una brecha de cumplimiento cuesta una fracción de abordarla después de que un regulador o una auditoría de cliente la encuentre primero. Reducción de riesgo antes de que ocurran incidentes. El componente de análisis de brechas de un contrato de servicio de estrategia de TI típicamente revela riesgos de seguridad, cumplimiento, y operativos que están presentes pero no son visibles.
Claridad presupuestaria y consolidación de proveedores. La mayoría de las organizaciones que no han revisado su tecnología en dos o más años terminan pagando por servicios redundantes, licencias subutilizadas, y contratos que se han renovado automáticamente a tarifas que ya no son competitivas. Un contrato de servicio de estrategia casi siempre revela ahorros materiales que compensan una parte notable del costo del contrato.
La fuente más común de frustración de TI en empresas en crecimiento es la desalineación. Si TI realiza tareas que pertenecen a otras partes de la organización, que no solicitaron y no ven el valor de, mientras las cosas que otras partes de la organización realmente necesitan no se están priorizando. El trabajo de estrategia obliga a esa conversación y produce un entendimiento compartido de para qué sirve TI.
Una posición defendible para ventas y adquisiciones empresariales. Las organizaciones que pueden demostrar una estrategia de TI documentada, certificaciones de seguridad actualizadas, y un proceso de gobernanza para decisiones tecnológicas están mejor posicionadas en procesos de adquisición competitivos. Los clientes más grandes y los compradores gubernamentales exigen cada vez más evidencia de gobernanza de TI como condición para hacer negocios.
| Área | Con Consultoría en Estrategia de TI | Sin Consultoría en Estrategia de TI |
|---|---|---|
| Decisiones de inversión tecnológica | Vinculadas a objetivos de negocio documentados con una justificación clara | Reactivas, impulsadas por relaciones con proveedores o defensa interna |
| Asignación de presupuesto | Priorizada por impacto de negocio; redundancias identificadas y eliminadas | Acumulada con el tiempo; difícil de justificar o renegociar |
| Postura de seguridad y cumplimiento | Brechas identificadas proactivamente; abordadas en un cronograma gestionado | Descubiertas durante incidentes o auditorías; abordadas bajo presión |
| Relaciones con proveedores | Gestionadas activamente; contratos revisados frente a las necesidades actuales | Renovadas automáticamente; a menudo desalineadas con el uso real |
| Confianza del liderazgo en TI | Hoja de ruta tecnológica revisada en términos de negocio; lista para junta directiva | TI vista como un centro de costos; difícil de explicar o defender |
| Incorporación y escalamiento | Infraestructura y procesos diseñados para el crecimiento | Sistemas construidos para el tamaño actual; el escalamiento revela brechas |
| Ventas y adquisiciones empresariales | Documentación de gobernanza de TI disponible para la debida diligencia | Incapaz de responder a cuestionarios de seguridad o requisitos de adquisición |
| Preparación para respuesta a incidentes | Plan documentado y probado antes de un incidente | Plan desarrollado durante el incidente bajo presión |
El desencadenante más común es un momento de transición. Una empresa que está creciendo rápidamente descubre que el entorno de TI que construyó para 20 personas muestra tensión con 60. Una adquisición pone en contacto dos entornos tecnológicos que nunca fueron diseñados para funcionar juntos. Llega un requisito regulatorio — de un cliente, un regulador, o un nuevo mercado al que el negocio está entrando — que exige controles documentados que el negocio no puede demostrar actualmente. Un cambio de liderazgo plantea preguntas sobre si la inversión de TI actual sigue alineada con la nueva dirección.
Otros desencadenantes son menos dramáticos pero igualmente válidos. Una empresa que ha estado operando durante varios años sin un plan tecnológico documentado y descubre que las decisiones de TI se están tomando de forma inconsistente, que las relaciones con proveedores se han acumulado sin revisión, o que las prioridades del equipo de TI no están visiblemente conectadas con las prioridades del negocio es una fuerte candidata para un contrato de servicio de estrategia, independientemente de si algo ha salido mal.
Una pregunta diagnóstica útil: si a su CEO le preguntara un cliente empresarial potencial o un inversionista institucional para describir la estrategia de TI de su organización y el proceso de gobernanza detrás de ella, ¿podría responder esa pregunta con confianza? Si la respuesta honesta es no, esa brecha tiene un costo — en procesos de adquisición que no avanzan, en relaciones empresariales que no se cierran, y en decisiones internas que se toman sin un marco coherente para evaluarlas.
Señales específicas de que un contrato de servicio de estrategia probablemente ya debería haberse realizado incluyen: costos tecnológicos que crecen más rápido que el negocio, incidentes de TI recurrentes que revelan problemas sistémicos en lugar de aislados, una renovación de contrato o decisión de licenciamiento próxima que no tiene una base clara de evaluación, un requisito de cumplimiento que no se está satisfaciendo actualmente, y una situación en la que la persona más senior que puede responder una pregunta detallada sobre el entorno de TI es un técnico junior cuyo conocimiento no está documentado en ningún lugar.
Los contratos de consultoría en estrategia de TI para pequeñas y medianas empresas canadienses típicamente van de CA$8,000 a CA$35,000 dependiendo del alcance y la complejidad. Un contrato de servicio enfocado para una firma de servicios profesionales de 30 personas — que cubra una evaluación del estado actual, un análisis de brechas, y una hoja de ruta de 24 meses — generalmente caerá en el rango de CA$8,000 a CA$15,000. Un contrato de servicio más completo para una organización de 150 personas con múltiples ubicaciones, obligaciones de cumplimiento activas, y una adquisición o transición tecnológica pendiente estará hacia el extremo más alto.
El costo del contrato de servicio casi siempre se recupera dentro de 12 meses a través de una combinación de consolidación de proveedores, optimización de licencias, y la evitación de inversiones tecnológicas mal razonadas que una estrategia habría redirigido. El retorno menos visible de contratos empresariales que avanzan porque la organización puede responder a cuestionarios de seguridad, brechas de cumplimiento que se abordan antes de que un regulador las encuentre, e infraestructura que escala de forma limpia con el crecimiento en lugar de requerir un reemplazo de emergencia es más difícil de cuantificar pero es consistentemente reportado por los clientes como el valor más significativo.
Algunos proveedores de TI gestionados incluyen revisiones de estrategia periódicas como parte de los contratos de servicio continuos en lugar de facturarlas por separado. Si su organización tiene un proveedor de TI gestionado y no está recibiendo una revisión tecnológica anual documentada con una hoja de ruta orientada al futuro, vale la pena iniciar esa conversación. Ese servicio debería ser parte de la relación en la mayoría de los niveles de contrato de TI gestionado.
La estrategia de TI no es neutral respecto a la industria. Una firma que ha trabajado con organizaciones de servicios profesionales entiende las obligaciones de protección de datos y los requisitos de confidencialidad de clientes de ese entorno. Una firma con experiencia en sectores regulados servicios financieros, salud, gobierno, o aplicación de la ley entiende los marcos de cumplimiento que aplican y puede evaluar la preparación frente a ellos con precisión. Certificaciones como SOC 2 Type II e ISO 27001 son señales significativas: indican que la firma ha sometido sus propios procesos a una auditoría de terceros, lo cual es un indicador razonable del rigor que aplicará al suyo.
Una firma que no puede describir claramente cómo lleva a cabo un contrato de servicio de estrategia, cuáles son las fases, qué insumos se requieren, cómo se ven los entregables, y cuánto dura cada fase es una firma que o no ha hecho suficiente de este trabajo para tener un proceso repetible o no está suficientemente segura de su proceso para exponerlo a escrutinio. Pregunte específicamente: ¿qué cubre la evaluación del estado actual? ¿Cómo se ve un entregable de hoja de ruta completado? ¿Cómo se determinan las prioridades? Una respuesta confiada y específica a esas preguntas es una buena señal. La vaguedad no lo es.
Pida ejemplos de contratos de servicio de estrategia completados, no materiales de marketing, sino descripciones de cuál era la situación del cliente, qué produjo el contrato de servicio, y qué pasó después. Si la firma no puede producir esto, o el trabajo no se está haciendo, o los resultados no son suficientemente convincentes para referenciarlos. Pregunte si puede hablar directamente con un cliente anterior. Una firma que hace buen trabajo de estrategia debería tener clientes dispuestos a describir esa experiencia.
Un contrato de servicio de estrategia de TI requiere conversaciones sinceras sobre lo que no está funcionando, qué decisiones se tomaron mal en el pasado, y cuáles son las restricciones reales de la organización. Eso requiere un nivel de confianza que es difícil de establecer con una firma cuyo estilo de comunicación no se ajusta a la organización. Preste atención a cómo se comunica la firma durante el proceso de venta, si escucha tanto como presenta, si hace preguntas que demuestran comprensión de su situación específica, y si las personas que realmente llevarían a cabo el contrato de servicio están presentes en esas conversaciones.
Una hoja de ruta es un punto de partida, no un destino. Pregunte cómo la firma apoya la implementación después de entregada la estrategia. ¿Hay una opción de revisiones de gobernanza continuas, puntos de control trimestrales o anuales para evaluar el progreso y actualizar el plan? ¿Tiene la firma la capacidad operativa para implementar las recomendaciones que hace, o necesitará un proveedor separado para la ejecución? El mejor escenario para la mayoría de las organizaciones es una firma que pueda tanto desarrollar la estrategia como gestionar la implementación, porque el razonamiento estratégico que produjo la hoja de ruta debería informar las decisiones de implementación que se derivan de ella.
El cambio más significativo en el trabajo de estrategia de TI en 2026 es la integración de la gobernanza de IA en el proceso de planificación estratégica. La mayoría de las organizaciones de cualquier tamaño ahora tienen empleados usando herramientas de IA — Microsoft Copilot, ChatGPT, Google Gemini — de formas que sus funciones de TI y legal no han abordado formalmente. Las preguntas estratégicas que esto crea no son principalmente técnicas: son sobre gobernanza de datos, responsabilidad, política, y el grado en que los resultados generados por IA se están usando en decisiones que afectan a clientes o al cumplimiento regulatorio. A los contratos de servicio de estrategia de TI ahora rutinariamente se les pide producir políticas de uso de IA y marcos de gobernanza junto con las hojas de ruta de infraestructura tradicionales.
La segunda tendencia es el creciente costo del seguro cibernético y la especificidad cada vez mayor de los controles que exigen las aseguradoras. En 2022, el seguro cibernético estaba disponible para la mayoría de las organizaciones con higiene de seguridad básica. En 2026, las aseguradoras exigen evidencia documentada de controles específicos: autenticación multifactor en todos los sistemas, detección y respuesta de endpoints, procedimientos de respuesta a incidentes documentados, y registros de pruebas de respaldo y las organizaciones que no pueden producir esta documentación están siendo rechazadas para cobertura o pagando primas significativamente más altas. Los contratos de servicio de estrategia de TI se están usando para cerrar la brecha entre lo que la organización tiene y lo que las aseguradoras exigen antes de la renovación.
Tercero es la maduración de los requisitos de seguridad en la cadena de suministro. Las grandes empresas y las agencias gubernamentales están empujando cada vez más los requisitos de seguridad hacia sus proveedores y suministradores. Una organización de mediano mercado que suministra servicios a un banco, un hospital, o un departamento gubernamental puede ahora estar obligada a completar cuestionarios de seguridad anuales, mantener certificaciones específicas, o someterse a auditorías de terceros como condición para mantener la relación. El trabajo de estrategia de TI está ayudando a las organizaciones a anticipar estos requisitos y a construir los controles necesarios para satisfacerlos antes de que se conviertan en condiciones de renovación de contrato.
Finalmente, el modelo de vCISO (Director de Seguridad de la Información virtual) está en expansión. Las organizaciones que no pueden justificar un rol de liderazgo de seguridad senior a tiempo completo lo cual en el mercado actual significa la mayoría de las empresas de menos de 300 empleados están contratando ejecutivos de seguridad fraccionales a través de su proveedor de estrategia de TI o seguridad gestionada. El vCISO proporciona el liderazgo estratégico de seguridad que la organización necesita para la interacción regulatoria, los informes a la junta directiva, y los principales procesos de adquisición, sin el costo de una contratación senior de tiempo completo.
El argumento a favor de la consultoría en estrategia de TI no es que la tecnología sea complicada y por lo tanto requiera ayuda experta, aunque eso también es cierto. El argumento es que las decisiones tecnológicas tomadas sin una estrategia son consistentemente más costosas que las decisiones tecnológicas tomadas con una, y que el costo de la estrategia casi siempre es menor que el costo de las inversiones desalineadas que previene.
Para las empresas canadienses que navegan el crecimiento, el cambio regulatorio, la presión competitiva de organizaciones mejor capitalizadas, y los crecientes requisitos de seguridad de sus clientes empresariales y aseguradoras, una estrategia tecnológica documentada ya no es infraestructura opcional. Es lo que marca la diferencia entre un entorno de TI que respalda al negocio y uno que lo limita.
La conversación que hay que tener con un consultor de estrategia de TI prospectivo no es “¿pueden ayudarnos con tecnología?”. Es “¿cómo debe verse nuestro entorno tecnológico en dos años, dado hacia dónde va el negocio y cuál es el camino más directo de aquí a allá?” Una firma que pueda responder esa pregunta en términos específicos y conectados al negocio, con un proceso que lo respalde y ejemplos de haberlo hecho para organizaciones como la suya, merece una conversación seria.
Tecbound ofrece consultoría en estrategia de TI, servicios de vCISO, y TI gestionada para empresas en Calgary y en todo Canadá. Si su organización no tiene una hoja de ruta tecnológica vigente, esa conversación comienza en tecbound.com/contact-us.
La consultoría de TI típicamente aborda un problema técnico o proyecto específico, implementar un nuevo sistema, migrar infraestructura, resolver un incidente de seguridad, o asesorar sobre una compra tecnológica. El contrato de servicio está delimitado por un entregable definido y un dominio técnico definido. La consultoría en estrategia de TI opera a un nivel más alto: evalúa todo el entorno tecnológico en el contexto de los objetivos de negocio y produce una hoja de ruta priorizada de inversiones y decisiones durante un horizonte definido. El resultado no es un entregable técnico — es un plan de negocio para la tecnología.
Un contrato de servicio de estrategia de TI enfocado para una empresa pequeña o mediana típicamente dura de cuatro a ocho semanas desde el inicio hasta la entrega final de la hoja de ruta. Ese cronograma cubre la evaluación del estado actual, las entrevistas de alineación con el negocio, el análisis de brechas, el desarrollo de la hoja de ruta, y la revisión con las partes interesadas. Los contratos de servicio más complejos organizaciones más grandes, múltiples ubicaciones, requisitos de cumplimiento significativos, o transacciones pendientes pueden durar de ocho a dieciséis semanas. El cronograma está impulsado principalmente por la disponibilidad de las partes interesadas clave para entrevistas y sesiones de revisión, no por el calendario del equipo consultor.
Sí, y en algunos aspectos las pequeñas empresas se benefician más que las organizaciones grandes, porque el impacto proporcional de una inversión tecnológica mal razonada es mayor y la capacidad interna para evaluar decisiones tecnológicas es menor. Una firma de servicios profesionales de 25 personas que gasta CA$120,000 al año en tecnología sin una imagen clara de lo que está obteniendo por esa inversión, o que se aproxima a un requisito de cumplimiento que no puede satisfacer actualmente, tiene tanto que ganar de un contrato de servicio de estrategia como una empresa de 200 personas, y el contrato de servicio se dimensionará y tendrá un precio proporcional a su tamaño.
Posiblemente. Los equipos de TI internos típicamente son excelentes en operaciones, manteniendo los sistemas existentes funcionando, resolviendo incidentes, gestionando la mesa de ayuda, e implementando decisiones tecnológicas que ya se tomaron. Lo que los equipos internos a menudo carecen es la combinación de experiencia estratégica senior, perspectiva multi-industria, y la distancia organizacional necesaria para darle al liderazgo una evaluación honesta de si el entorno de TI actual es apto para su propósito. Un contrato de servicio de estrategia de TI externo complementa a un equipo interno; no lo reemplaza. El modelo más común en organizaciones con TI interna es un arreglo cogestionado: el equipo interno maneja las operaciones diarias y el socio externo proporciona supervisión estratégica y revisiones periódicas de la hoja de ruta.
Una hoja de ruta de estrategia de TI bien estructurada típicamente incluye: un resumen ejecutivo de hallazgos y prioridades, una evaluación del estado actual que cubre infraestructura, seguridad, cumplimiento, y relaciones con proveedores, un análisis de brechas que identifica riesgos, redundancias, y desalineaciones, una lista priorizada de iniciativas con justificación y costo aproximado para cada una, un cronograma de implementación por fases que cubre de 12 a 36 meses, un marco presupuestario que muestra el gasto proyectado por categoría y año, y una recomendación de gobernanza que especifica cómo debe revisarse y actualizarse la hoja de ruta. Algunos contratos de servicio también incluyen un análisis de racionalización de proveedores y orientación específica de adquisición para las iniciativas de mayor prioridad.
Una evaluación de ciberseguridad es una evaluación específica de los controles de seguridad de la organización, sus defensas contra amenazas externas, su cumplimiento con marcos de seguridad, y las brechas entre los controles actuales y el estándar que está tratando de cumplir. Es un componente de un contrato de servicio de estrategia de TI pero no equivale a uno. Un contrato de servicio de estrategia de TI cubre la seguridad como un dominio entre varios, junto con infraestructura, gestión de proveedores, optimización de presupuesto, y alineación con el negocio. Una organización que ha realizado una evaluación de ciberseguridad reciente tiene un insumo útil para un contrato de servicio de estrategia de TI; no lo ha sustituido.
Get A FREE Subscription To Weekly Cybersecurity Tips So Your Company Doesn’t Become The Next Victim.