
Imagine una empresa de la región que cree tener su seguridad bajo control. Un día, un cliente importante le envía un cuestionario de proveedores y le pregunta cuándo fue la última vez que realizó una auditoría de seguridad. Nadie en la organización puede responder con certeza.
Ese momento es más común de lo que parece, y explica por qué una auditoría de seguridad es una medida necesaria de ciberseguridad: reemplaza las suposiciones por evidencia. Muestra qué está protegido, qué no, y qué conviene corregir primero. Esta guía explica qué cubre una auditoría de seguridad, en qué se diferencia de otras evaluaciones, por qué importa, cómo es el proceso, con qué frecuencia realizarla y si conviene hacerla con su propio equipo o con un auditor externo.
Una auditoría de seguridad es una revisión sistemática de los controles, las políticas y las configuraciones de seguridad de una organización, medida contra un estándar definido. Responde una pregunta sencilla: ¿las protecciones que usted cree tener realmente existen y funcionan? El resultado es un conjunto documentado de hallazgos y un plan priorizado para cerrar las brechas.
Una auditoría completa examina personas, procesos y tecnología en conjunto, no solo el firewall. Suele incluir los controles de acceso e identidad (como la autenticación multifactor y los privilegios de administrador), los equipos y su actualización, la configuración de red y firewall, las plataformas de nube y correo, la protección de datos y los respaldos, el registro y monitoreo, el plan de respuesta a incidentes, el riesgo de proveedores, las prácticas del personal y el acceso físico. El alcance exacto depende de su tamaño, su sector y el estándar contra el cual se mide.
Estos cuatro términos suelen usarse como sinónimos, pero cada uno responde una pregunta distinta.
| Auditoría de seguridad | Evaluación de riesgos | Análisis de vulnerabilidades | Prueba de penetración | |
|---|---|---|---|---|
| Pregunta que responde | ¿Nuestros controles cumplen el estándar? | ¿Qué podría dañar más al negocio? | ¿Qué debilidades conocidas existen? | ¿Puede un atacante realmente entrar? |
| Alcance | Amplio: personas, procesos y tecnología | Activos y amenazas de todo el negocio | Sistemas, redes y aplicaciones | Objetivos seleccionados |
| Método | Revisión de evidencia, entrevistas, revisión de configuraciones y pruebas | Análisis de activos y amenazas, talleres | Herramientas de escaneo automatizado | Ataque simulado autorizado, manual y automatizado |
| Resultado | Hallazgos frente al estándar y plan de remediación | Lista de riesgos ordenada por probabilidad e impacto | Lista de vulnerabilidades por severidad | Rutas de ataque comprobadas y debilidades explotadas |
| Frecuencia típica | Anual y tras cambios importantes | Anual y cuando cambia el negocio | Mensual o trimestral | Anual y tras cambios importantes |
Funcionan mejor en conjunto. El análisis encuentra las debilidades, la prueba de penetración demuestra cuáles importan, la evaluación de riesgos las ordena según el negocio, y la auditoría confirma que sus controles y políticas se sostienen como un todo.
Una auditoría de seguridad es necesaria porque los controles se desvían con el tiempo, las amenazas cambian, y quienes administran un sistema rara vez son los mejor ubicados para evaluarlo. Estas son siete razones por las que merece un lugar en su estrategia de ciberseguridad.
Ninguna auditoría garantiza que nunca ocurrirá un incidente. Su valor es la resiliencia: saber dónde está parado, cerrar las brechas más importantes y estar listo para responder con rapidez cuando algo ocurra.
No todas las auditorías examinan lo mismo. El tipo adecuado depende de lo que necesita demostrar y de la parte del negocio que concentra más riesgo.
Los términos se usan de dos maneras. Según quién hace el trabajo, una auditoría interna la realiza su propio personal, mientras que una auditoría externa la realiza un tercero independiente. Según el punto de vista, una revisión interna examina la red y los sistemas desde dentro de la organización, y una externa evalúa lo que un tercero puede ver y alcanzar desde internet.
Las revisiones internas sirven para controles periódicos. Las auditorías externas aportan independencia, algo que importa a reguladores, clientes y aseguradoras.
Una auditoría de cumplimiento mide su entorno contra un marco o una normativa específica, como PCI DSS, ISO/IEC 27001, SOC 2 o la legislación de protección de datos. El auditor reúne evidencia de que cada control requerido existe y opera como se declara. El informe suele compartirse con reguladores, entidades certificadoras o clientes.
Estas auditorías examinan firewalls, switches, redes inalámbricas, VPN y servidores. Buscan puertos abiertos, credenciales débiles o predeterminadas, redes planas sin segmentación, firmware desactualizado y ajustes que se apartan de una línea base segura, como los CIS Benchmarks. Son especialmente valiosas para empresas con varias sedes o personal remoto.
Una auditoría de nube revisa plataformas como Microsoft 365, Azure y Google Workspace. Verifica los ajustes de identidad y acceso, la autenticación multifactor, el acceso condicional, el uso compartido externo, el registro de actividad y el almacenamiento expuesto. Como el proveedor protege la plataforma pero usted protege su configuración, aquí se esconden muchas brechas. Herramientas como Microsoft Secure Score (Puntuación de seguridad) ofrecen una primera vista útil.
Estas auditorías revisan el software que su empresa desarrolla o del que depende, incluidos los portales de clientes y las aplicaciones a la medida. Buscan fallas como autenticación débil, vulnerabilidades de inyección, dependencias inseguras y credenciales guardadas en el código. Combinan pruebas automatizadas con revisión manual.
Los controles digitales pueden anularse con acceso físico. Una auditoría física revisa el acceso por puertas y credenciales, los registros de visitantes, la protección de la sala de servidores, la cobertura de cámaras, el resguardo de equipos y la forma en que se desechan los equipos retirados y los documentos en papel.
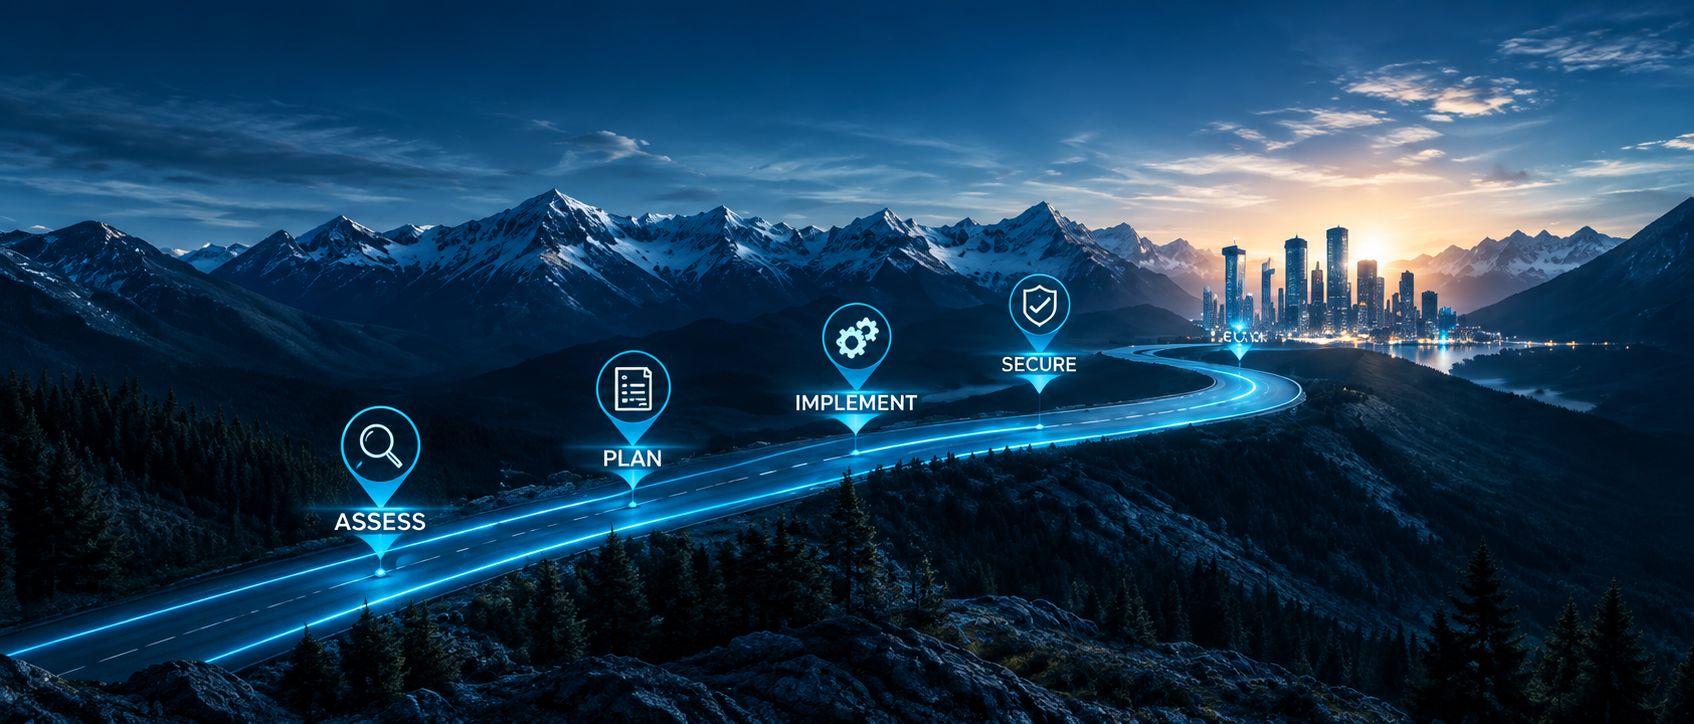
Los detalles varían según el alcance y el estándar, pero la mayoría de las auditorías siguen el mismo recorrido.
Use esta lista como punto de partida para una autorrevisión. No reemplaza una auditoría independiente, pero le mostrará dónde están las brechas más evidentes.
Gobierno y políticas
Acceso e identidad
Equipos y red
Nube y correo
Datos y recuperación
Monitoreo y respuesta
Personas, proveedores e instalaciones
Una referencia común es una auditoría de seguridad completa al menos una vez al año. Ese ritmo mantiene los hallazgos vigentes y coincide con lo que esperan la mayoría de los marcos, clientes y aseguradoras.
Realice una auditoría adicional, o una revisión enfocada, después de cualquier cambio importante: una migración a la nube, una fusión o adquisición, una nueva sede, una aplicación significativa o un incidente de seguridad. Entre auditorías, mantenga controles más ligeros, como análisis de vulnerabilidades mensuales o trimestrales, una prueba de penetración anual y monitoreo continuo. Las organizaciones reguladas pueden tener plazos más estrictos, así que confirme los requisitos que le apliquen en su país y su sector.
La mayoría de las organizaciones se da cuenta del problema solo cuando algo las obliga a planteárselo. Esté atento a estas señales:
Si varias de estas le suenan familiares, es probable que su auditoría esté atrasada.
Ninguno es mejor en todos los casos. La elección depende de lo que la auditoría deba demostrar y de quién necesite confiar en el resultado.
| Equipo interno | Auditor externo | |
|---|---|---|
| Independencia | Limitada: las personas revisan su propio trabajo | Alta: una mirada externa sin interés en el resultado |
| Conocimiento de su entorno | Profundo | Necesita tiempo para conocerlo, pero aporta comparación con muchos clientes |
| Habilidades especializadas | A menudo limitadas a lo que el equipo ya hace | Amplia experiencia en marcos, nube y pruebas |
| Credibilidad ante clientes y reguladores | Menor | Mayor |
| Costo | Menor en efectivo, pero consume tiempo del personal | Mayor en efectivo, con alcance predecible |
| Ideal para | Controles periódicos entre auditorías | Auditorías anuales, cumplimiento y pruebas para clientes o aseguradoras |
Muchas organizaciones combinan ambas: revisiones internas durante el año y una auditoría independiente cada año.
El objetivo principal es verificar que sus controles de seguridad existen, funcionan como se pretende y cumplen el estándar al que está sujeto. Convierte las suposiciones en evidencia documentada y le da un plan priorizado para corregir lo que falla.
El costo depende sobre todo del alcance: la cantidad de usuarios, equipos, sedes y plataformas de nube, la profundidad de las pruebas y si interviene un marco de cumplimiento. Una revisión enfocada cuesta menos que una auditoría con varias sedes o con fines de certificación. Pida una cotización de alcance cerrado que detalle exactamente qué incluye.
Una revisión enfocada puede tomar unos pocos días, mientras que las auditorías más amplias o de cumplimiento suelen tomar varias semanas. Los plazos dependen del tamaño del entorno, de la rapidez con que su equipo entregue la información y de cuántas pruebas se requieran. La remediación toma tiempo adicional después de recibir el informe.
A veces. Pocas leyes mencionan una “auditoría de seguridad” con ese nombre, pero muchas obligaciones exigen medidas de protección y pruebas de que funcionan. Las leyes de protección de datos esperan medidas de seguridad adecuadas, normas como PCI DSS exigen pruebas periódicas, y los contratos, los reguladores y las pólizas de seguro suelen pedir auditorías o evaluaciones. Verifique los requisitos de su país y de su sector.
Una auditoría de seguridad revisa si sus controles, políticas y configuraciones cumplen un estándar definido. Una prueba de penetración simula un ataque para saber si se pueden explotar debilidades específicas. La auditoría aporta amplitud, la prueba de penetración aporta comprobación, y funcionan mejor juntas.
Sí. Las organizaciones más pequeñas suelen tener menos personal de seguridad dedicado, por lo que brechas como la falta de autenticación multifactor o los respaldos sin probar pasan inadvertidas por más tiempo. Una auditoría a la medida se concentra en los controles que más importan a su negocio y entrega una lista corta y práctica de correcciones.
Una auditoría de seguridad le da algo que la mayoría de las herramientas no puede: una imagen honesta y documentada de dónde está parado. Muestra qué controles funcionan, cuáles no y qué correcciones importan más. Realice una al menos una vez al año, repita tras los cambios importantes y tome acción sobre los hallazgos, de modo que cada auditoría lo deje más resiliente que la anterior.
¿Quiere ver cómo se vería esto en su empresa? Nuestro equipo puede conversar con usted sobre su configuración actual y ayudarle a definir qué debería cubrir una auditoría.
Get A FREE Subscription To Weekly Cybersecurity Tips So Your Company Doesn’t Become The Next Victim.